
Google Antigravity 浏览器自动化:安装配置与修复方法

Antigravity 当前的浏览器子代理通过 Chrome DevTools MCP 连接到已在运行的 Google Chrome。排查时先从 Chrome、远程调试、用户的连接批准和 IDE 的 Node.js 环境入手。然后检查站点规则和组织策略。
Chrome 子代理使用所连接 Chrome 配置文件的 Cookie 和登录状态。Antigravity App 还有独立的内置浏览器;IDE 没有。Remote Control 从另一台设备访问主机的 Antigravity 会话,不改变任一浏览器的会话边界。
浏览器子代理可以导航、读取和操作页面、截取屏幕截图,有时录制交互。不保证有录制。屏幕截图或视频还需要针对任务的结果检查,才能作为完成的证据。
所以本文的结构是:先用一节讲清架构,再讲正确的安装配置,然后按症状顺序给出修复清单,最后说明在哪些边界上应该换用别的工具。下面引用的内容全部来自 Google 官方的 Antigravity 文档,随着产品演进,你可以逐条对照原文核实。
当前 Chrome 连接工作流有什么变化?
Google 当前的浏览器文档(2026 年 11 月 7 日查阅)描述的是连接到已在运行的 Chrome。浏览器子代理使用该浏览器的 Cookie 和登录状态。Antigravity App 的内置侧边栏浏览器有独立的持久账户会话;IDE 没有内置浏览器。在诊断登录缺失之前,先确认是哪个界面。
IDE 通过 npx 启动 Chrome DevTools MCP,因此必须能访问 Node.js 和 npx。打开 Chrome 144 或更高版本,在 chrome://inspect/#remote-debugging 启用远程调试,并自行批准 Chrome 的连接提示。然后以范围明确的任务和明确的结束条件调用 /browser。此路径下 Antigravity 不会启动 Chrome。
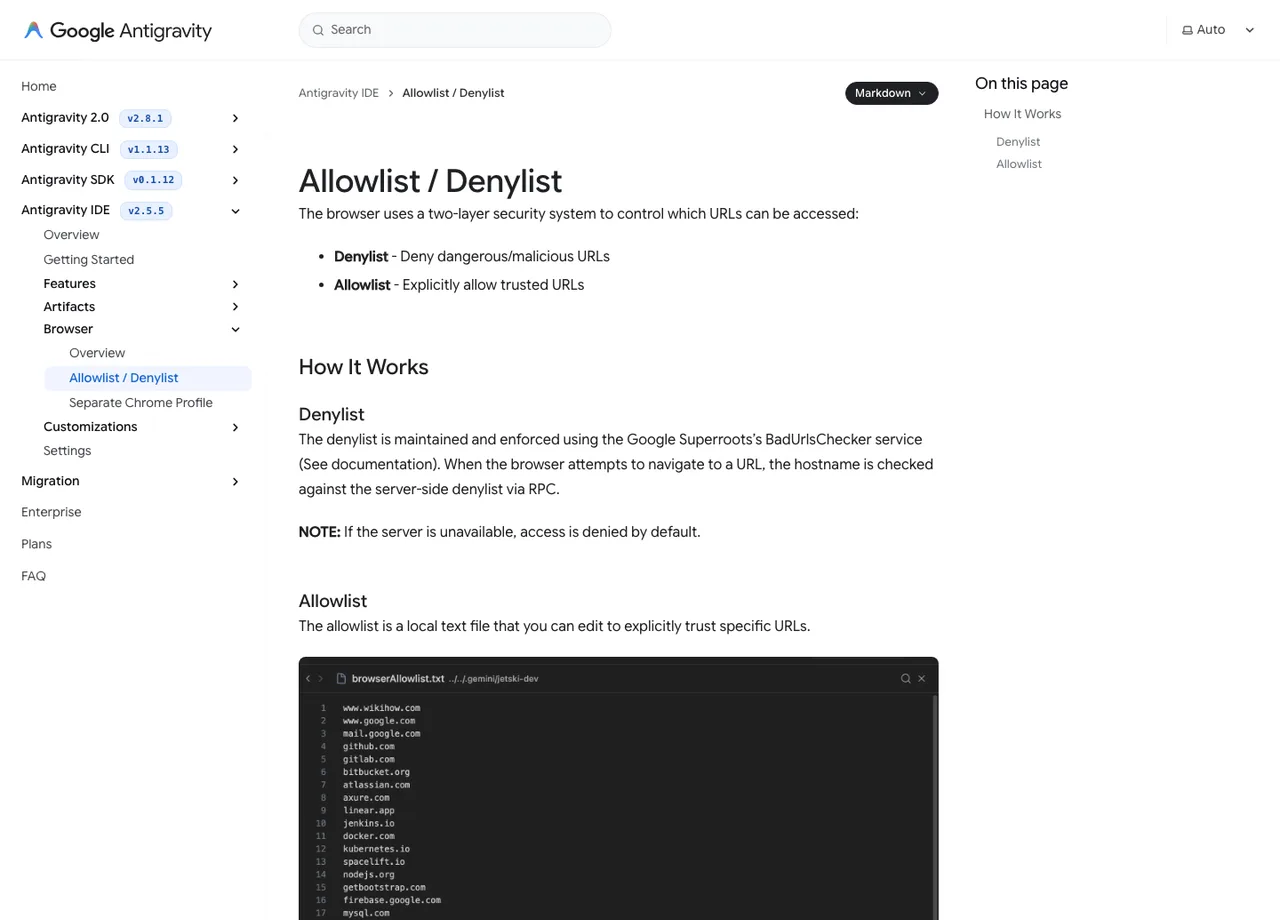
浏览器操作规则控制子代理可以打开哪些站点。没有规则的站点会提示授予任务级、对话级或持久权限。规则覆盖域名和子域名,不覆盖单个 URL 路径;Deny 优先于 Allow。敏感 Google 主机(如 accounts.google.com 和 mail.google.com)需要单独规则。浏览器规则不管辖非浏览器的页面读取。
可见的工作流是文档记载的,并非此处新测试。Chrome 附加可以复用已登录账户,但这不意味着每个账户操作都已获授权。当所选 Agent 需要其支持的浏览器工作流和任务 Space 时,ego(lite) 仍是独立的执行环境。仅以 Antigravity 无法复用 Chrome 登录为由选择它已不再准确。
| 故障 | 当前检查 | 边界 |
|---|---|---|
| 浏览器无法连接 | 运行中的 Chrome、远程调试、用户批准以及 IDE 环境中的 npx | 不要公开暴露调试访问 |
| 站点无法打开 | 浏览器操作规则和组织允许的域名 | 组织限制无法在本地覆盖 |
| 页面打开但 JavaScript 等待 | 浏览器 JavaScript 执行策略 | 导航授权不批准自定义 JavaScript |
| 没有出现操作视频 | 子代理完成后检查产物 | 即使发生交互,也不保证有录制 |
当前 IDE 浏览器机制 Chrome 配置文件与内置浏览器的区别 浏览器操作规则 浏览器录制限制 ego-browser 任务控制
Antigravity 的浏览器自动化是如何工作的?
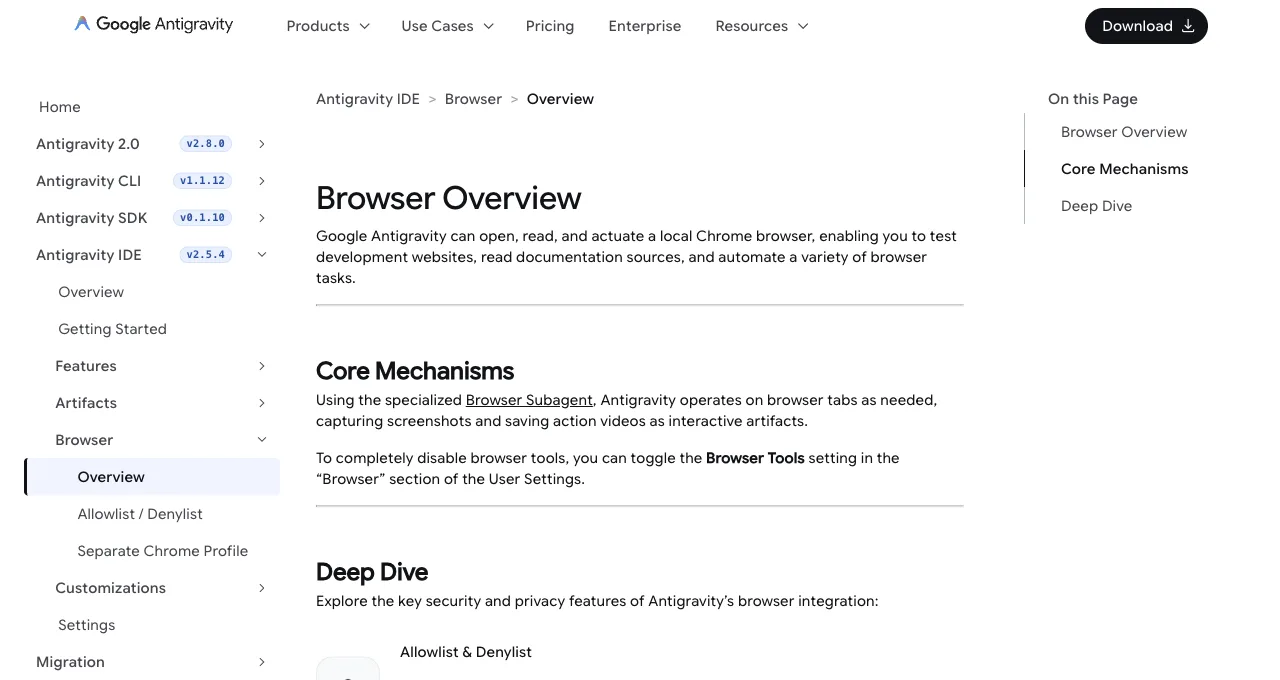
按 Google 文档的说法,一共三块。驱动者是专门的 Browser Subagent,它“按需在浏览器标签页上操作”:你的主 Agent 把浏览器工作委派给它,而不是自己握着方向盘。
当前 Chrome 配置文件指南说明,子代理附加到计算机上已打开的 Chrome。它共享该浏览器的登录状态,不创建自动化配置文件。App 的内置浏览器是独立界面,有自己的持久账户会话。
屏幕截图和操作录制有助于检查发生了什么。Google 表示,产生录制时 recording.webm 会出现在子代理产物中。仅打开页面或截取屏幕截图不会产生录制,交互也不保证产生录制。
使用产物轨迹审查操作,然后再次读取目标应用状态。点击 Submit 的视频不能证明服务器接受了写入。
它对评审的改善,大于它对自动化本身的改变。一次包含流程执行录像的任务运行,会给评审者提供测试和日志之外的又一份过程产物;但它不能替代对涉及安全或数据的流程重新跑一遍。
连接浏览器、执行操作,再检查结果。录制视频仅是可选证据。
如何正确完成安装配置?
先打开 Chrome 144 或更高版本,为该浏览器实例开启远程调试,并由用户本人批准连接提示。使用 IDE 路线时,先确认 Node.js 和 npx 可用,再调用 /browser。
在 Antigravity IDE 中,打开 Browser 设置以检查浏览器操作规则和浏览器 JavaScript 执行策略。确认 Node.js 在 IDE 环境中提供 npx。组织可以禁用浏览器访问或限制允许的域名。
进行无害的设置检查时,在本地页面调用 /browser,要求它读取可见标签、执行一次可逆交互并捕获结果状态。检查返回的屏幕截图和应用结果。仅缺少录制不意味着设置失败。
如果导航和可逆操作正常,则该任务的连接已建立。后续操作失败时,分别检查站点规则、自定义 JavaScript 批准、浏览器更改和目标站点响应。
浏览器不工作或打不开:检查清单
按症状排序,先做成本最低的检查。这些检查对应的是上面的架构,而不是什么秘密知识,这正是它们有效的原因。
| 检查项 | 为什么它是最可能的原因 |
|---|---|
| 浏览器访问在组织策略下可用 | 如果管理员禁用了浏览器子代理,设置会显示通知且 /browser 不可用。更改本地配置前先确认支持的界面。 |
| Chrome 已安装、版本较新,且没有卡死 | 当前路径附加到运行中的 Chrome 144 或更高版本。检查远程调试和 Chrome 的连接提示。诊断连接时保持无关的浏览器工作不受影响。 |
| 目标 URL 通过了允许列表/拒绝列表检查 | 没有操作规则的站点会提示访问。检查 Allow、Ask 和 Deny 规则、实际域名及任何组织限制,而不是假定为静默连接失败。 |
| 更改 Chrome 或设置后重启 IDE | 子 Agent 与浏览器之间的连接在会话级别建立;修复之前的状态可能残留,直到重新启动才会清除 |
| 更新 Antigravity 本身 | 浏览器功能仍在积极开发中(文档跟随 IDE 版本更新);落后一个版本可能意味着你遇到的是已知已修复的行为 |
按设计,它的边界在哪里?
三个边界很重要。第一,连接该配置文件后,Chrome 子代理在已登录浏览器中工作,因此即使对熟悉的账户,站点和操作权限也很重要。App 的内置浏览器有独立会话。两种路径都不会使页面指令可信。
Antigravity 在自己的 Agent 工作流中管理浏览器子代理。其他 Agent 可以独立使用其支持的 Chrome DevTools MCP 集成,但不会因此继承 Antigravity 的对话、权限或历史产出。必须检查接收客户端自己的配置和访问策略。
Antigravity 可以支持包含操作、屏幕截图和可选录制的开发工作流。这些观察仍需验收检查,已登录的配置文件不授权对每个账户进行无人值守操作。
超出这些边界后有哪些替代方案?
根据你遇到的边界来选择合适的替代方案。
需要登录的日常任务:可以考虑 ego(lite),一款免费的 Chromium 浏览器,可以导入 Chrome 配置文件(Profile),让 Agent 基于你已有的登录态工作,而不是从空配置文件开始。会话过期、账号权限、网站政策以及受支持 Agent 列表仍然适用。
为这个推荐提供一个数据点:在 Real-World Bench 上,使用相同模型和评判器对真实网站执行 31 个任务,ego(lite) 完美完成了其中 93.5%,这描述的是该任务集,而非所有工作负载。数据集和评判工具已在 GitHub 上开源。
深度页面诊断(trace、堆快照):Chrome DevTools MCP,可与上述任何方案搭配使用。跨浏览器测试基础设施:Playwright,一如既往。
按 Agent、任务及审核控制选择浏览器环境。Antigravity 可以操作已登录的 Chrome Profile。如果 ego(lite) 的任务 Space 和支持的 Agent 连接方式更适合工作,可以选择它,不应再依据“一条路线有登录态、另一条没有”的说法来选。
检查开发页面时,保留截图和可用的录屏,再核对应用状态。处理周期性的账户任务时,无论用哪个浏览器,都必须定义账户、已授权操作和最终结果。
免费下载 Mac 版 ego(lite),或阅读 登录墙指南了解会话模型。
什么是 Antigravity Remote Control,如何启用?
Antigravity Remote Control 是一个浏览器仪表盘,用于连接并驱动运行在你自己笔记本、台式机或服务器上的 Antigravity 2.0 会话。它让你查看对话、启动任务、审阅计划、检查产物,并从另一台设备继续工作;它是对 Antigravity 工作区的远程访问,而不是新的浏览器配置文件(Profile),也不是让另一个 Agent 借用会话的方式。
Google 官方给出的安装配置步骤很短:
- 在 Antigravity App 中,打开 Settings,选择 Application 并开启 Enable Remote Control。当有多个主机可用时,设置 Device Name。
- 在任意设备上打开 Antigravity Remote Control Dashboard,用桌面应用所用的同一个 Google 账号登录。在实例切换器中选择已命名的机器,然后在启动或批准工作之前先审阅会话。
- 对于其他环境,遵循当前特定平台的 Remote Control 指南。在未验证当前文档仍支持的情况下,不要复用历史守护进程命令。
Remote Control 访问高权限主机会话。仅在你控制的机器上启用,并在开始工作前确认所选设备。如果主机缺失,检查设置、互联网连接、睡眠状态和 Google Account。运行中的任务要求主机保持可用。
阅读Google 的 Remote Control 文档 用于当前设置和排查。对主机的远程访问与选择任务在哪个浏览器会话中运行是分开的。
Antigravity 的配额和 Token 成本是怎么算的?
Antigravity 的用量由 Google 账号、套餐、模型和当前容量决定,而不是由某个统一的 Token 单价决定。浏览器任务在循环、重试、截图,或让模型检查大型页面时,可能消耗更多配额。请把配额指示器和任何套餐文档当作权威依据,并按每个被接受的结果来衡量成本,而不是数提示词条数。
- 设定任务预算。 使用有界的目标、最大操作次数和时间限制。在重复相同操作后停止运行,而不是等到配额警告出现。
- 减少观察量。 一次只请求一个元素或一种状态,避免不必要的截图,对重复的导航或解析使用确定性脚本。
- 在你的任务上比较模型。 更便宜或更快的模型对静态页面可能够用,但在动态 UI 上会失败。在更换方案之前,记录重试次数、被接受的输出和手动恢复情况。
当某个 Gemini 模型看起来异常快速地消耗配额时,停止并行任务,保存当前工作,并检查模型、上下文、截图和重试历史。轮换密钥或使用第二个账号并不能解决过大的工作流,还可能违反账号政策。
如何修复 Antigravity 浏览器连接和扩展程序故障?
按依赖顺序诊断 IDE 路径:Node.js 和 npx、运行中的 Chrome、远程调试和用户的连接批准,然后是站点规则和组织策略。在认证任务之前用无害页面复现。安装浏览器扩展不是此路径的文档记载前提条件。
- 确认浏览器目标。 确认 Google Chrome 144 或更高版本已在运行。打开 chrome://inspect/#remote-debugging,为该实例启用远程调试,并自行响应 Chrome 的连接提示。
- 检查浏览器规则和权限。 审查目标域名的浏览器操作规则和页面脚本的浏览器 JavaScript 执行策略。域名规则包含子域名,但不包含路径级限制;组织允许的域名仍是外部限制。
- 检查连接边界。 对于 WSL 或 VPS 上的 CDP,只绑定并转发预期的本地接口和端口。确认防火墙、代理和用户权限;绝不要将调试端口暴露到公网。
如果缺少环境变量或自定义路径,请在受支持的服务或 shell 配置中恢复它,并启动一个新会话。不要设置宽泛的主目录、禁用操作系统安全机制,或复制其他用户的配置文件作为变通办法。
如何阻止 Antigravity 浏览器循环和控制失误?
通过让每个浏览器步骤可观察且有界来防止循环:命名预期状态,使用一个稳定的定位器,设置重试上限,并在页面没有变化时停止。一个不断点击确认按钮或反复重写同一个文件的模型,需要的是终止开关和更小的任务,而不是让它再努力一点的指令。
- 先定义完成标准。 明确写出结束任务的依据:URL、可见的成功标志、预期生成的文件,或测试断言。让 Agent 汇报这些证据。
- 把计划和执行分开。 在执行破坏性修改前,先审批一份简短的计划,然后一次只运行一个浏览器操作。终端命令和浏览器操作要保留在同一个可见的任务日志里。
- 状态没变化就停下来。 如果连续两次截图、URL 或 DOM 状态完全相同,就暂停并人工检查。记录下错误,只有提出新的假设后才继续。
提示词注入(Prompt Injection)是另一类控制失效:页面文本可以指示 Agent 忽略任务或泄露机密。要把页面内容视为不可信,对有副作用的操作保持审批开启,并把浏览器配置文件和允许列表限定在当前任务范围内。
如何从 Antigravity 超时、429 和数据丢失中恢复?
恢复的思路是:保留最后一个已知可用的状态,对错误分类,只重试安全的那一类。遇到 429、503 或容量不足的提示,应当退避并缩小队列;遇到 Agent 主动终止的运行,应当从保存的检查点恢复;遇到数据丢失的报告,应当先做版本控制和备份,再考虑下一次重构。
- 重试之前先保存。 提交或复制当前代码,保留截图和产物,并记录确切的提示词、模型和任务状态。绝不能让自动重试覆盖掉结果的唯一副本。
- 容量类错误要退避。 按照服务方的指引等待,降低并发,然后重试一次。如果容量或频率限制仍然存在,就把任务安排到之后执行,或改用已获批准的模型;不要跑紧凑的重试循环。
- 从检查点恢复。 把大型重构或抓取任务拆成有名字的步骤,并逐个验证已接受的结果。重新打开上一个产物,而不是让 Agent 去重建一个未知状态。
扩展程序或 MCP 让 Antigravity 一直卡在“working”,并不代表任务还在推进。应当取消它,检查进程和日志,逐个禁用可选的集成,再用一个最简单的页面重试。对于无法安全重放的工作,要保留一条手动路径。
如何修复 Antigravity 登录和会话问题?
Chrome 浏览器子代理共享所连接配置文件的 Cookie 和登录状态。如果登录缺失,在更改凭据前确认是 Chrome 配置文件还是 App 的内置浏览器。使用正常登录流程,并在 MFA、设备检查或账户策略时暂停。Remote Control 还需要主机和仪表板使用同一 Google Account。
- 核对账号边界。 分别检查 Antigravity、Remote Control 面板使用的账户,以及 Chrome 中登录网站的账户。清楚命名宿主,并移除已不再受控的旧会话。
- 人工完成验证。 遇到 OAuth、两步验证(2FA)、验证码(CAPTCHA)、账号找回或账号解锁步骤时,应当暂停。不要自动化验证码,不要抓取 refresh token,也不要从个人浏览器复制 Cookie。
- 撤销过期的访问权限。 配置失败或来源不明时,检查所连接的 Chrome Profile、网站规则及 Google Account 会话。移除无法对应到受控机器或已授权任务的访问权限。
Antigravity 用户应该启用哪些安全和隐私控制?
将 Antigravity 视为具有明确账户和操作边界的高权限工具。其 Chrome 子代理可以访问已登录站点,而外围 Agent 可能使用项目文件和终端工具。浏览器站点规则和主机权限管辖不同资源。独立的 App 浏览器会话不会使主机可随意处置。
- 别把机密放进任务里。 使用限定范围的环境变量和最小权限账号。不要把 API Key、密码导出文件或恢复码放进提示词、截图、产物或版本控制中。
- 审查扩展程序和集成。 验证 MCP 集成的来源和已安装的 Node.js 工具链。在授予访问前审查可执行辅助程序和浏览器权限的更改。
- 保护远程访问。 仅在需要时开启 Remote Control。保护 Google Account,并在不应继续远程访问宿主时关闭该功能。
本地执行、VPN 或密码管理器都不能保证免受提示词注入或有害的已批准操作。把网页视为不可信输入,限制允许列表,发布或发送前要求人工审核,并在 Agent 之外保留一个紧急停止开关。
如何在 Linux 上安装和升级 Antigravity?
使用 Google Antigravity 当前发布的 Linux 安装包和安装说明,升级前校验压缩包并保留工作区。Antigravity 的发行方式和包格式可能变化,不要把非官方的 Flatpak、deb 转换包或复制的二进制文件当作受支持版本。
- 备份并记录当前版本。 提交代码、导出重要产出,并记录已安装版本和设置。修改安装前先停止活动任务。
- 安装受支持的 tar 包或软件包。 从 Antigravity 官方渠道下载,解压到用户自有目录,仅在文档给出的路径下创建桌面入口或服务。检查可执行权限和 Chrome 依赖。
- 把升级当作受控变更。 停止运行中的 Agent,按当前官方文档升级。先用可丢弃的工作区测试,再恢复可选集成,并保留可恢复的旧工作区副本。
如果集成在终端可用但在 IDE 中失败,检查环境、Node.js 与 npx 路径、正在运行的 Chrome 及调试批准状态。禁止通过 root 权限掩盖配置错误。
如何迁移 Antigravity 或把它与其他工具集成?
迁移到其他 IDE、CLI 或浏览器 Agent 时,把 Antigravity 的项目、浏览器产物和凭证分开保存。导出代码和有文档记录的配置;不要假设对话、扩展程序状态、OAuth 授权或 MCP 连接在应用拆分后仍然存在。通过服务商重新认证,并在一次性工作区中验证每个集成。
- 用于 Gemini CLI 或其他编码 Agent。 迁移仓库和任务说明后,在接收客户端配置浏览器访问。单独连接 Chrome DevTools MCP 不会导入 IDE 管理的对话、审核决定或历史产出。
- 用于手机或远程监控。 当主机和账号在线时,对同一个 Antigravity 工作区使用 Remote Control。它不是公共 API,也不会把 Browser Subagent 变成通用的远程浏览器。
- 用于需要登录态的周期性浏览器工作。 使用明确受支持的外部浏览器工作流,例如 ego(lite),配合已授权的会话,并把 Antigravity 留给它验证并记录的开发循环。不要在工具之间共享原始 Cookie 或调试端口。
迁移后运行一组小型验收用例:打开一个公开页面,测试一个允许访问的内部页面,生成一个产物,停止 Agent,并确认密钥和权限仍在限定范围内。能正常启动并不能证明所有旧连接或策略都已迁移过来。
FAQ
什么是 Google Antigravity Remote Control?
Remote Control 通过浏览器面板连接自己机器上的 Antigravity 桌面会话和 CLI 实例,可以在另一台设备访问对话、计划和产出。宿主与面板必须使用同一个 Google Account。它不会改变任务使用的浏览器会话。
如何启用 Antigravity Remote Control?
在 Antigravity App 中打开 Settings > Application,开启 Enable Remote Control。在另一浏览器打开面板,用同一个 Google Account 登录并选择目标机器。其他环境必须按当前平台文档配置,不要沿用旧版 daemon 安装命令。
我可以用手机使用 Remote Control 吗?
可以,前提是主机在线且 Remote Control 服务已登录。Google 文档提供了基于浏览器的仪表盘,并可选安装为移动 Web 应用以接收推送通知。手机可以监控和批准 Antigravity 会话,但不会把主机变成通用远程桌面,也无法绕过处于睡眠、离线或已退出登录状态的机器。
Remote Control 会把我的 Antigravity 登录态共享给其他 Agent 吗?
它会把你授权的 Google 账号和浏览器会话所对应的现有 Antigravity 工作区暴露出来,包括主机的文件、构建工具、凭证和环境变量。它不会把这些资源公开,但这仍然是特权访问。只在你自己控制的机器上使用,保护好账号,批准操作前审查提示,并在不再需要远程访问时关闭该功能。
Google Antigravity 有浏览器扩展程序吗?
当前 IDE 浏览器路径使用通过 npx 启动的 Chrome DevTools MCP。它通过批准的远程调试附加到运行中的 Chrome。商店扩展不是此设置的文档记载前提条件。
Antigravity 的浏览器能用我登录的账号吗?
是的。当前浏览器子代理使用其所连接 Chrome 实例的 Cookie 和登录状态。Antigravity App 的内置浏览器有独立的持久会话。在任何账户操作前验证所连接的配置文件和允许的域名。
我能把浏览器自动化完全关掉吗?
管理员可以禁用浏览器子代理。对于站点级控制,使用浏览器操作规则拒绝域名,并单独审查浏览器 JavaScript 执行策略。检查已安装 Antigravity 界面的当前设置。
我能控制 Agent 浏览哪些网站吗?
浏览器操作规则允许你对站点设置 Allow、Ask 或 Deny。Deny 优先,组织域名限制仍然适用。非浏览器的页面读取由单独的网络权限管辖。规则中的路径不会将访问缩小到该 URL 路径。
它和Cursor 内置浏览器相比怎么样?
两者都是 IDE 集成的开发工作流,但请比较已安装版本的实际浏览器连接、站点权限和产物行为。Antigravity 的 Chrome 路径现在复用所连接的配置文件。 Cursor 自己的浏览器文档介绍了该产品的工作流。必须按已安装版本比较会话归属和操作权限,不应假定两个产品都不能使用个人登录态。